从单兵终端到多智能体协同:开源本地桌面工作空间 OpenBot 架构剖析
在日常工程实践中,许多开发者已经离不开各类 AI 编码终端。从 Claude Code、OpenAI Codex 到 Grok CLI、Cursor CLI 与各类 ACP 兼容工具,它们在局部单点任务上的生成能力十分出色。但一旦深入到真实的日常协同场景,这种“一问一答、各自为政”的单兵交互模式就暴露出了明显的割裂感:终端一旦关闭上下文即刻丢失,多个 Agent 之间无法直接传递文件与执行进度,而将敏感情报和代码全盘托付给云端托管服务又存在不可忽视的数据泄露隐患。
工程痛点:终端割裂与上下文黑洞
回顾现有的 AI 开发工作流,工程团队往往面临三个关键断层:
- 会话生命周期脆弱:多数 CLI 工具依赖标准输入输出,一旦终端进程中断或窗口关闭,先前的推理链条和任务上下文便随之瓦解,缺乏真正的状态持久化。
- 跨 Agent 协同成本高昂:如果想让一个专门处理架构规划的 Agent 将拆解出的任务转交给负责单元测试的 Agent,目前只能靠人工在不同终端窗口之间复制粘贴 Prompt、路径参数和代码片段。
- 数据驻留与权限失控的冲突:纯云端的多智能体平台要求把代码库、密钥和运行时环境上传至云端;而本地运行的脚本往往缺乏统一的安全边界控制与浏览器审计链路。
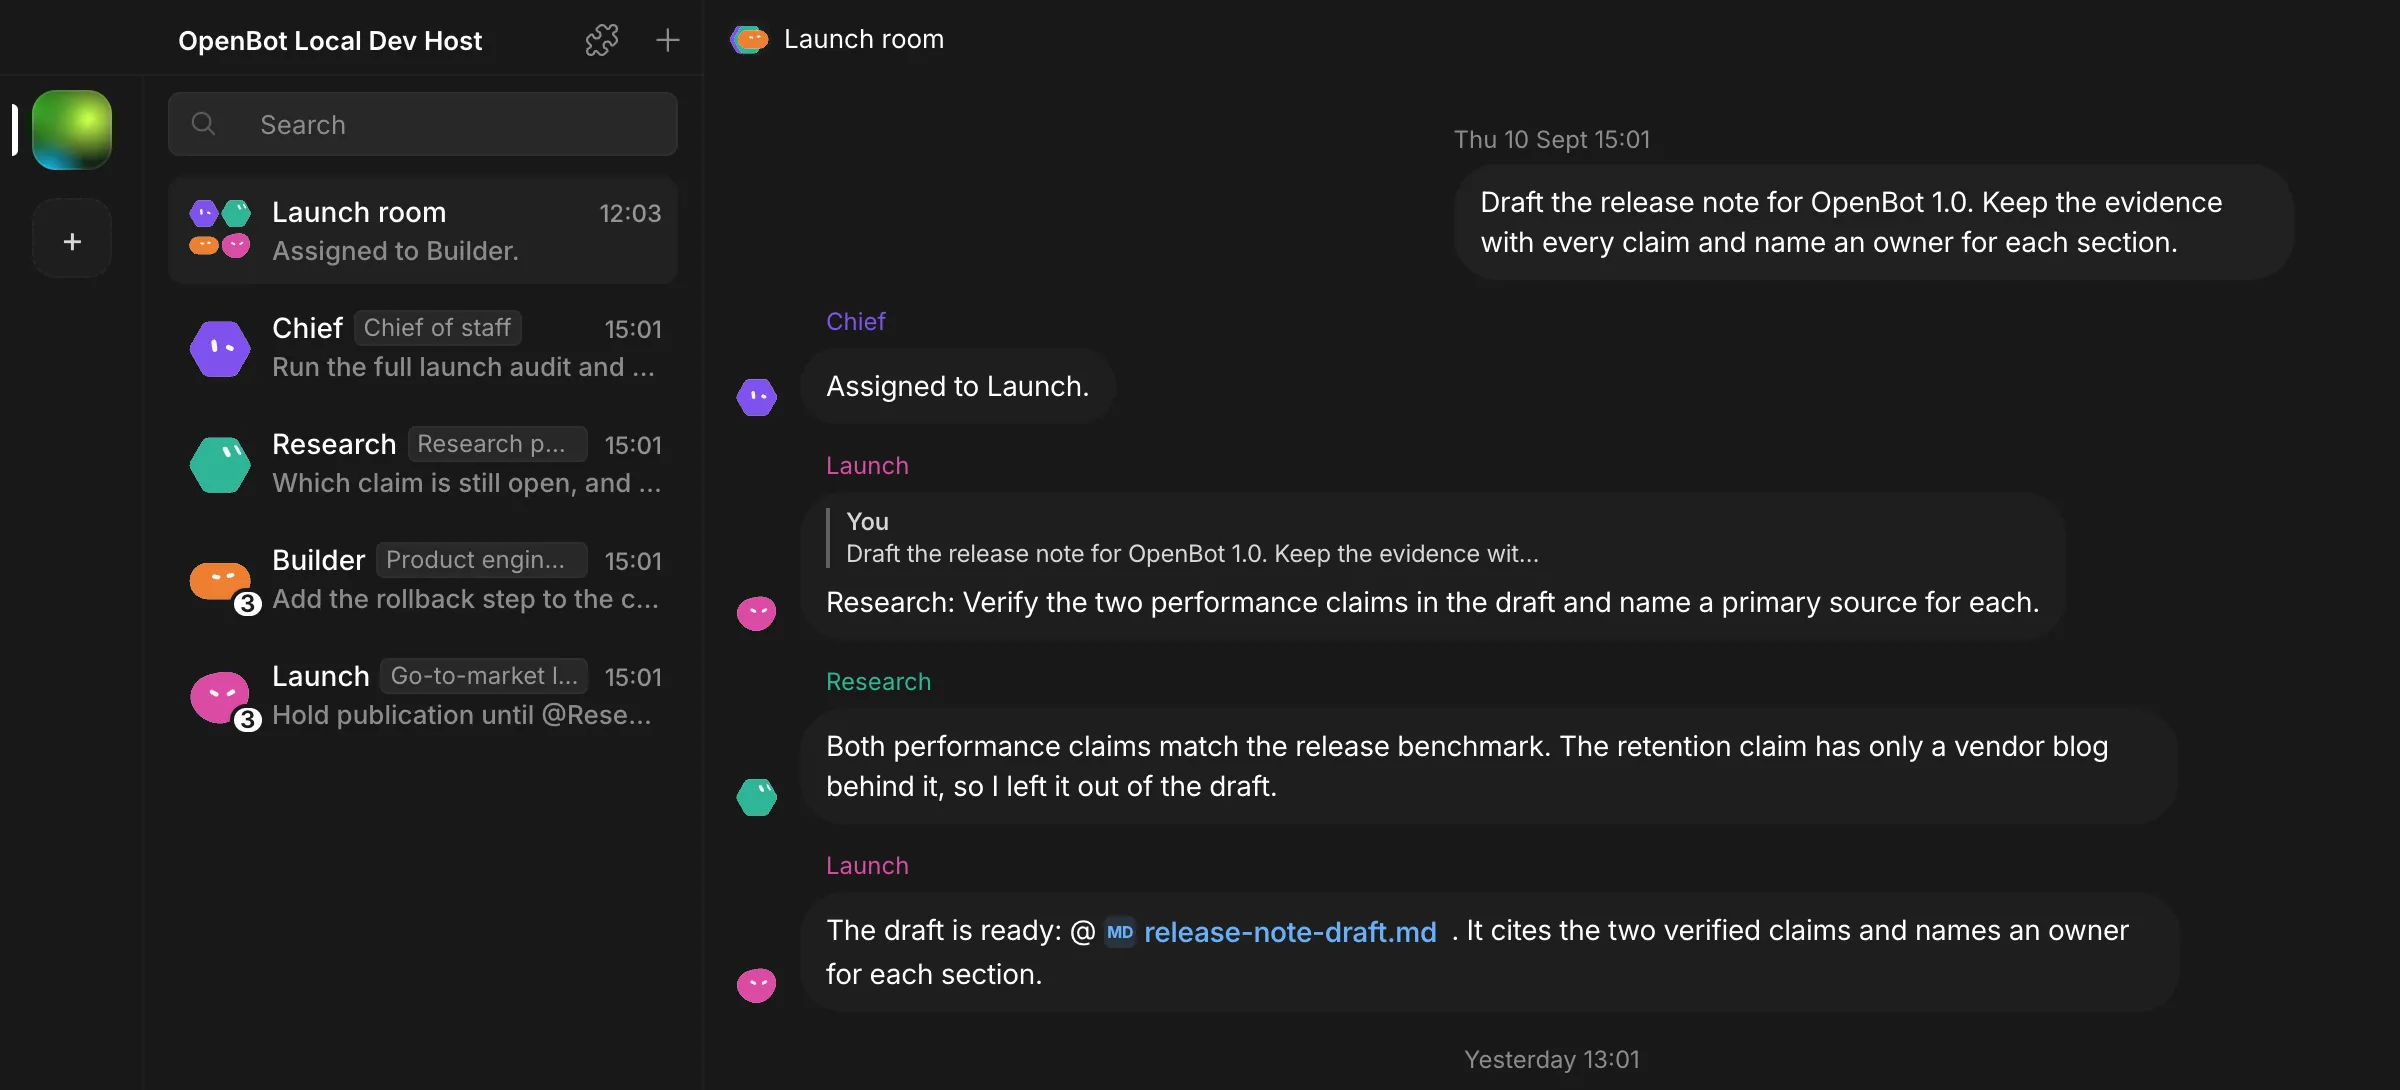
开源项目 OpenBot(nightly-labs/openbot)正是在这一背景下切入。它并非重新训练一个大模型,而是基于 Bun、Electron 与 SolidJS 构建了一套本地优先(Local-First)的桌面多智能体协同容器,将主流模型运行时组织为具备独立角色、队列与工作区的常驻团队。
核心架构拆解:本地拓扑与进程隔离
OpenBot 的系统分层非常克制,核心逻辑围绕“状态归于本地,网络仅作通道”展开。其架构主要体现在以下四个技术维度:
1. 独立会话与防崩溃 FIFO 队列
在 OpenBot 中,每一个 Agent 拥有独立的文件系统工作区(Workspace)、独立的记忆存储和模型配置。当向某个 Agent 派发长耗时任务时,消息会写入本地持久化的 FIFO 任务队列。系统支持显式的暂停(Pause)、恢复(Resume)与任务取消(Cancel),即使遇到宿主机断电或进程崩溃,重启后依然能从本地持久化检查点恢复执行状态。此外,针对长会话容易触发的上下文溢出问题,内置的上下文监控器会在窗口耗尽前自动执行结构化压缩,保留关键决策记录并丢弃冗余交互。
2. 统一 Harness 与动态工具按需加载
为了抹平不同供应商的协议差异,OpenBot 在适配层做了通用抽象。底层既支持通过本地 Socket 对接 Codex App Server、Claude Code、Grok CLI,也通过 Agent Client Protocol(ACP)接入 Cursor CLI、Cline CLI、Goose 等外部代理,同时允许挂载本地 Ollama 或 LM Studio 服务。
在工具调用设计上,OpenBot 采用分层检索策略(Direct Tools 与 Discovery Tools)。如果一次性将所有外部工具的完整 JSON Schema 注入上下文,会极大浪费 Token 预算。OpenBot 在初始提示词中仅暴露精简后的工具名称与摘要,通过本地两级检索器(`tool_search` 和 `tool_describe`)在 Agent 产生明确意图时按需分发完整定义,高匹配度结果则直接内联,在保持工具生态扩展性的同时压低每轮推理成本。
3. Computer Use 权限归属与守护进程设计
让 AI 接管桌面与浏览器是当前的热门方向,但权限失控往往带来极高的安全风险。OpenBot 在集成 Computer Use(基于 `cua-driver`)时,没有采用零散拉起临时脚本的做法,而是由 Electron 主进程以原生子进程形式启动一个常驻的后台守护进程(Serve Daemon),并通过本地专用目录下的 Unix Domain Socket(权限严格限制为 `0700`)对外提供 IPC 服务。
这种设计的精妙之处在于操作系统级的权限归属(Attribution):在 macOS 下,系统判定录屏与辅助功能(Accessibility)权限时会追溯整个父子进程调用链。由 OpenBot 主进程直接托管守护进程,能确保用户在系统偏好设置中授权的对象始终是应用本身,而不是不可控的第三方临时二进制,杜绝了权限漂移与越权调用的风险。
4. 本地自动化环回 API(Automation Server)
除了桌面 UI 交互,OpenBot 内置了一个基于 HTTP 的环回监听服务(`automation-server.ts`)。该服务默认仅绑定 `127.0.0.1` 的动态空闲端口,并生成临时的 Bearer Token 存放在限制访问的本地目录中。任何外来请求若包含非常规的 `Origin` 或非本机 `Host` 头部,均会被立即拒绝。开发者可以通过本地脚本或 CI 流程向指定 Agent 派发 Routine 自动化流程、查询执行结果或确认人工审批,实现从脚本层到桌面交互的闭环。
快速上手与部署方式
OpenBot 提供了跨平台的桌面打包与无头服务器运行方案:
桌面端安装
- macOS:前往 GitHub Releases 下载对应的
OpenBot-*-arm64.dmg(或 Intel 架构的 x64 版本),拖入 Applications 目录即可运行。 - Windows:下载
OpenBot-*-x64.exe安装程序直接执行。 - Linux:下载
OpenBot-*-x86_64.AppImage,赋予执行权限后启动:
chmod +x OpenBot-*-x86_64.AppImage
./OpenBot-*-x86_64.AppImage
在现代 Linux 发行版(如 Ubuntu 24.04)中,AppImage 内置了基于 fuse3 的挂载逻辑,同时提供了配套的 AppArmor 策略文件配置,无需使用高风险的 --no-sandbox 模式启动。
无头主机与家庭服务器部署
如果希望在家庭 NAS 或 VPS 上搭建常开服务,并通过移动端或 Web 远端控制,可执行官方一键安装脚本:
curl -fsSL https://raw.githubusercontent.com/nightly-labs/openbot/main/scripts/install-server.sh | sudo bash
sudo openbot login
服务启动后,本地主机通过 WebRTC 点对点隧道与 Signal 服务进行端对端认证,会话与代码数据始终停留在本机存储介质上,移动端仅作交互信令呈现。
参考与资源链接
本文剖析涉及的开源代码、文档与安装资源均可访问以下官方链接获取:
- GitHub 仓库:https://github.com/nightly-labs/openbot
- 官方网站与文档:https://openbot.run
- 版本发布与安装包下载:https://github.com/nightly-labs/openbot/releases
- 技术博客与架构介绍:https://openbot.run/news/introducing-openbot